FILE회원 전용
FILE483KB EXE 하나만 탐지, 나머지 19개 스크립트는 무사통과
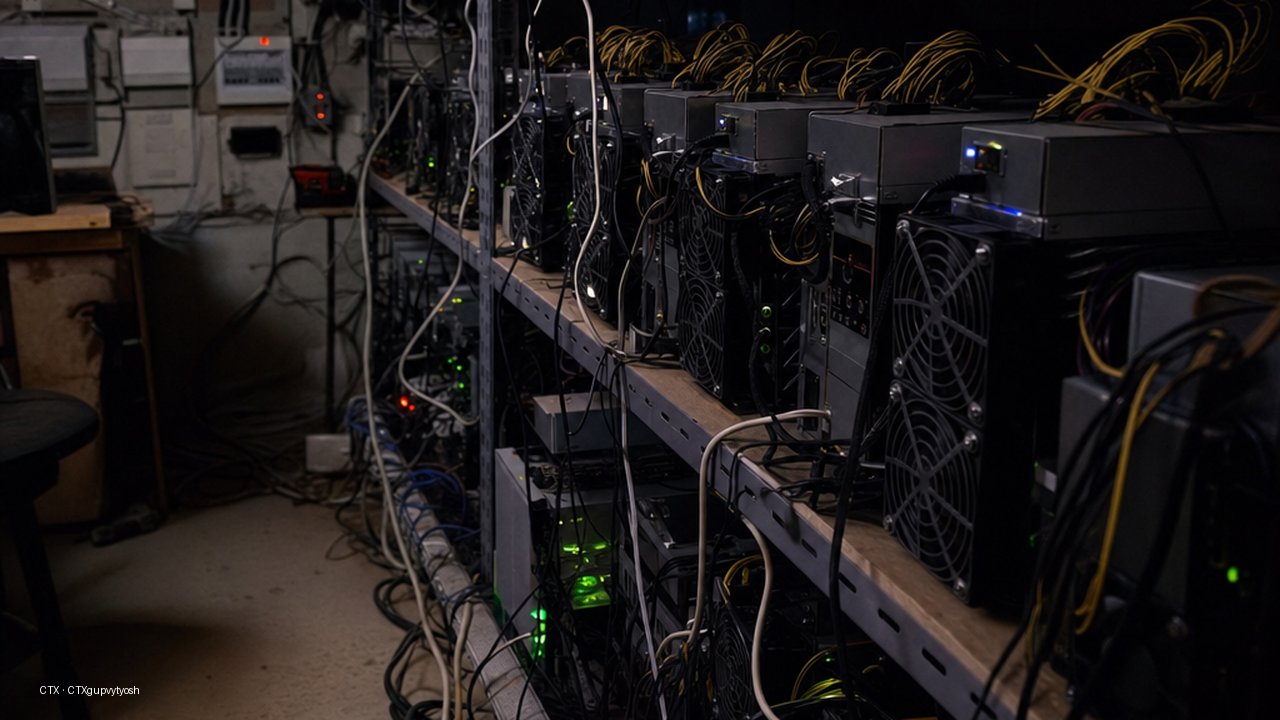
건설·미디어·소매·기술·통신·도매 등 6개 업종, 42개국에서 동시 관측된 크립토재킹 툴킷이 사실은 하나의 lolMiner 빌드를 재포장한 20개 파일 뭉치로 확인됐다. 유일한 컴파일 바이너리는 33/76 엔진에 탐지됐지만, 동일 기능의 배치·셸 스크립트 형제들은 대부분 0/7x대로 백신 레이더 밖에 머물렀다.
2026년 6월 27일 05:44 (UTC+9)최근 관측2026년 7월 2일심각도72글CTX TeamIOC49MITRE48지역AUBEBRCACH
VirusTotal에서 확인된 하나의 크립토재킹 툴킷이 지난 며칠간 건설, 미디어, 소매, 기술, 통신 서비스, 도매 등 서로 무관한 6개 업종, 42개국에 걸쳐 동시에 관측됐다. 겉보기엔 43개의 개별 파일 지표가 흩어져 있는 모습이지만, 실제로 뜯어보면 이 가운데 20개는 독립된 악성코드 샘플이 아니라 하나의 드롭된 마이닝 툴킷이 반복적으로 재포장된 결과물이다. 20개 파일 전부가 resources/bin/lolminer/1.98a/ 라는 동일한 디렉터리 스캐폴드를 공유하고, 설치 경로 역시 %ProgramFiles%\CommonProgramFiles(x86)\microsoft shared\{bc4eaae6|71d5719f}\lolminer\1.98a\ 하위로 중복된다.
회원 전용
회원 전용 기사
이 기사는 비공개로 분류되어 로그인한 회원만 본문과 IOC를 열람할 수 있습니다.
로그인하고 본문 보기Source: CTX Threat Intelligence